Tin doanh nghiệp
Đăng ngày
Quyền phải được kiểm tra lại ngay khi agent gọi công cụ
Có. BMB Agent Studio không nên dùng kết quả phân quyền đã lưu từ đầu phiên để cho phép mọi hành động về sau. Ngay trước mỗi tool call, hệ thống phải xác thực người dùng, tenant, vai trò, phạm vi dữ liệu, đối tượng đích và điều kiện nghiệp vụ đang còn hiệu lực. Agent chỉ đề xuất hành động; lớp thực thi có trách nhiệm ra quyết định cho phép hoặc từ chối dựa trên trạng thái mới nhất.
Tình huống nghiệp vụ bằng dữ liệu mẫu
Một cán bộ bắt đầu phiên lúc 08:30 với quyền xem và cập nhật 320 hồ sơ của đơn vị A. Đến 09:05, quyền cập nhật bị thu hồi do cán bộ chuyển nhiệm vụ, nhưng phiên hội thoại vẫn mở. Lúc 09:12, agent chuẩn bị gọi công cụ thay đổi trạng thái 18 hồ sơ. Nếu Agent Studio chỉ kiểm tra token và quyền ở đầu phiên, hành động có thể vẫn được thực hiện dù thẩm quyền đã đổi.
Tách lập kế hoạch khỏi thực thi
LLM có thể chọn công cụ và tạo tham số dự kiến, nhưng không được tự quyết định quyền. Trước tool call, lớp thực thi tạo yêu cầu ủy quyền có cấu trúc gồm tenant, user ID, action, resource type, resource ID, thuộc tính nhạy cảm, môi trường và ngữ cảnh nghiệp vụ. Bộ chính sách trả quyết định cho phép, từ chối hoặc yêu cầu bổ sung nghĩa vụ như che trường dữ liệu, giới hạn số bản ghi hay cần người duyệt.
Nếu không áp dụng đầy đủ nghĩa vụ, lời gọi phải bị từ chối. Ví dụ chính sách cho phép xuất danh sách nhưng yêu cầu ẩn số định danh; công cụ không hỗ trợ che trường thì Agent Studio không được bỏ qua điều kiện đó. Quy tắc “không áp dụng được nghĩa vụ thì từ chối” ngăn một quyết định có điều kiện bị biến thành quyền truy cập rộng.
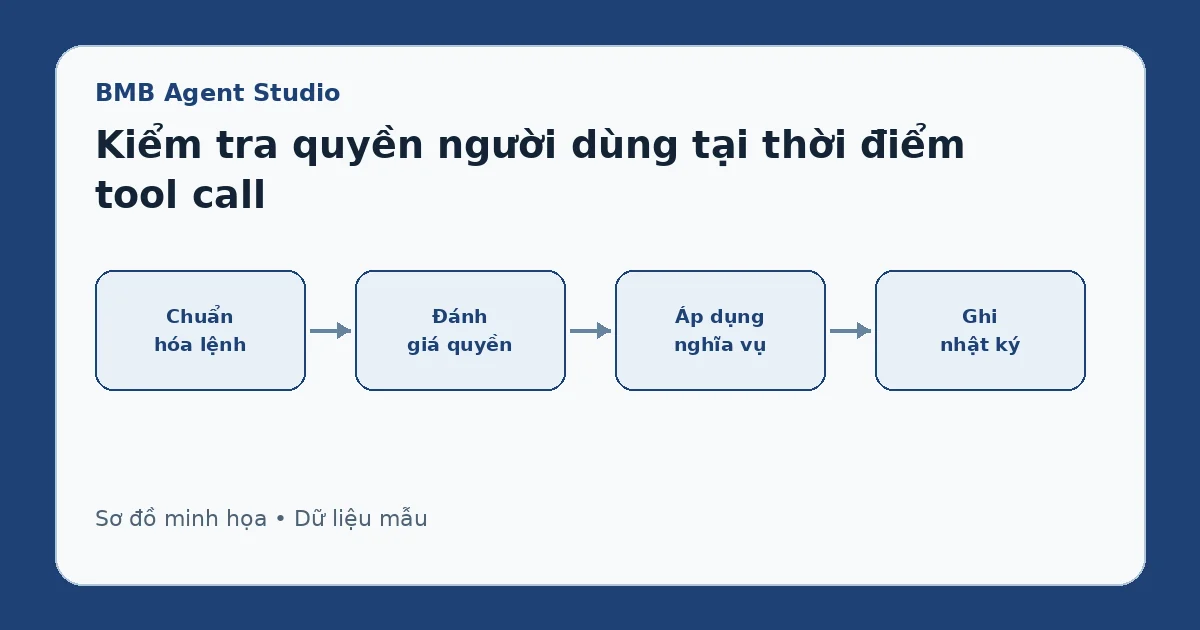
Quy trình kiểm tra trước mỗi lời gọi
Bước đầu, Agent Studio chuẩn hóa tên hành động và định danh tài nguyên. Tham số do mô hình tạo không được dùng trực tiếp để ghép câu truy vấn hoặc chọn tenant. Hệ thống lấy tenant và người dùng từ ngữ cảnh tin cậy, sau đó kiểm tra định dạng resource ID và số lượng đối tượng.
Tiếp theo, lớp phân quyền đánh giá chính sách hiện hành. Với thao tác nhiều bản ghi, có thể kiểm tra từng đối tượng hoặc một tập điều kiện bảo đảm toàn bộ tập nằm trong phạm vi. Không được kiểm tra bản ghi đầu tiên rồi suy ra các bản ghi còn lại giống nhau. Quyết định nên có thời gian sống rất ngắn và gắn dấu vân tay của hành động; thay action hoặc resource thì phải đánh giá lại.
Sau khi được phép, công cụ tự kiểm tra lần cuối trong giao dịch thay đổi. Điều này giảm khoảng trống thời gian giữa quyết định và ghi dữ liệu. Nếu phiên bản đối tượng hoặc quyền đã đổi, công cụ từ chối với mã nguyên nhân có cấu trúc. Agent không tự sửa tham số để lách từ chối mà phải giải thích và, nếu phù hợp, xin phê duyệt mới.
Cuối cùng, nhật ký lưu ai yêu cầu, agent và phiên bản nào đề xuất, chính sách nào quyết định, nghĩa vụ nào đã áp dụng, công cụ nào thực hiện và kết quả ra sao. Nội dung nhạy cảm được băm hoặc che theo quy định; nhật ký vẫn phải đủ liên kết để điều tra.
Kiểm soát ủy quyền và phê duyệt
Khi người dùng ủy quyền tạm thời, chính sách cần kiểm tra người ủy quyền, người nhận, action, hạn mức, đơn vị và khoảng hiệu lực. Một ủy quyền duyệt hồ sơ không mặc nhiên cho phép tải toàn bộ tệp. Hết thời gian hoặc bị thu hồi phải có hiệu lực với tool call tiếp theo, kể cả phiên đang mở.
Đối với hành động hậu quả cao, Agent Studio tạo bản xem trước bất biến gồm đối tượng, thay đổi dự kiến và tổng số bản ghi. Người duyệt xác nhận đúng bản đó. Nếu dữ liệu thay đổi trước thực thi, hệ thống yêu cầu đánh giá hoặc duyệt lại thay vì dùng phê duyệt cũ cho payload mới. Có thể tham khảo bài thiết kế công cụ có chế độ xem trước để khép kín bước này.
Xử lý cache và sự cố hệ thống phân quyền
Cache quyết định giúp giảm độ trễ nhưng phải được giới hạn theo mức rủi ro. Quyết định chỉ đọc ít nhạy cảm có thể giữ trong thời gian ngắn; quyền ghi hoặc dữ liệu mật cần đánh giá mới hơn. Cache key phải gồm tenant, user, action, resource và phiên bản chính sách. Khi thu hồi quyền, cơ chế vô hiệu hóa cần tác động tới cache liên quan.
Ngoại lệ cần kiểm thử
Quyền có thể đổi giữa bước đọc và ghi; đối tượng có thể chuyển chủ sở hữu; danh sách có thể trộn bản ghi được phép và bị cấm; và một công cụ có thể gọi công cụ con. Ngữ cảnh ủy quyền phải được truyền có kiểm soát qua chuỗi gọi, không dùng tài khoản dịch vụ quyền rộng làm danh tính cuối cùng.
Với tác vụ nền chạy sau nhiều giờ, quyền cần được kiểm tra theo chính sách nghiệp vụ: quyền của người khởi tạo tại thời điểm chạy, quyền của tài khoản công việc, hoặc cả hai. Lựa chọn phải được quy định rõ, không mặc định rằng lịch đã lập là quyền vĩnh viễn.
Tiêu chí kiểm tra trước khi vận hành
Bộ kiểm thử tối thiểu gồm thu hồi quyền giữa phiên, chuyển đối tượng sang đơn vị khác, payload vượt hạn mức, danh sách trộn phạm vi, nghĩa vụ che dữ liệu không áp dụng được, dịch vụ phân quyền gián đoạn và công cụ con thiếu ngữ cảnh. Hệ thống đạt khi mọi tool call đều có quyết định tương ứng, từ chối không thể bị agent tự sửa để vượt qua, và nhật ký tái hiện được lý do.
Trong 2.000 lời gọi mẫu, nhóm nghiệm thu bố trí 26 lần thu hồi quyền và 23 lần chuyển hồ sơ sang đơn vị khác. Cả 49 trường hợp phải được chặn hoặc chuyển duyệt đúng chính sách. Với BMB Agent Studio, nên đo thêm phân vị độ trễ của bước kiểm tra quyền.
Câu hỏi thường gặp
Kiểm tra quyền ở API gateway đã đủ chưa?
Chưa. Gateway thường xác thực phạm vi tổng quát; công cụ vẫn cần kiểm tra action và resource cụ thể trong trạng thái mới nhất.
Agent có nên biết chi tiết chính sách bị từ chối không?
Agent chỉ cần mã lý do an toàn để giải thích hoặc xin phê duyệt. Không nên lộ cấu trúc chính sách nhạy cảm có thể giúp dò quyền.